

國際資安與隱私標準
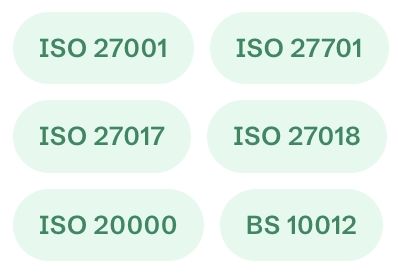
建立可被國際客戶與監管者信任的資訊安全與個資管理體系,從文件、流程到稽核一次到位。
AI 治理框架
為 AI 時代的新風險建立第一個治理基礎,協助企業在導入 AI 的同時,建立可究責、可控管的治理框架。
產業專屬合規
TISAX(汽車供應鏈)|SOC 2 Type I / Type II(出海美國 SaaS)|EU CRA(產品銷往歐盟)打進國際供應鏈與海外市場的關鍵入場券。
資安技術服務
從原始碼掃描、弱掃、滲透測試到社交工程演練與教育訓練——不只交報告,更協助修補與改善。

國際資安與隱私標準
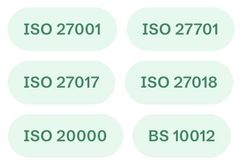
建立可被國際客戶與監管者信任的資訊安全與個資管理體系,從文件、流程到稽核一次到位。

AI 治理框架
為 AI 時代的新風險建立第一個治理基礎,協助企業在導入 AI 的同時,建立可究責、可控管的治理框架。

產業專屬合規
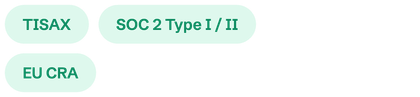
TISAX(汽車供應鏈)|SOC 2 Type I / Type II(出海美國 SaaS)|EU CRA(產品銷往歐盟)打進國際供應鏈與海外市場的關鍵入場券。

資安技術服務
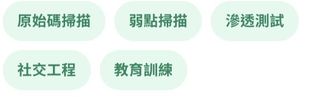
從原始碼掃描、弱掃、滲透測試到社交工程演練與教育訓練——不只交報告,更協助修補與改善。
02
─ Our Partners
和我們一起的工作夥伴
與各領域的專業團隊協作,共同為企業把資安與合規做得更完整。
02
─ Our Partners
和我們一起工作的夥伴
與各領域的專業團隊協作,共同為企業把資安與合規做得更完整。
03
─ Client Voices
跟你一樣的公司
已經選擇了飛艾斯
從上市櫃到新創,從製造到 AI。

一開始我們也是抱著「拿張證書交差」的心態。沒想到飛艾斯第一次來沒急著賣方案,而是花大半天搞懂我們公司在做什麼。後來寫出來的程序書,我同事說「這個我看得懂、也做得到」,這在以前幾乎沒發生過。稽核當天顧問全程陪同,那種有人罩著的安心感,真的不是價格能衡量的。
— 上市櫃電子製造業 資訊主管
我們找過幾家顧問談 ISO 42001,大部分人講來講去還是套 27001 那一套。飛艾斯不一樣,他們是真的懂 AI——能跟我們工程師討論到訓練資料風險、模型出錯怎麼回溯、第三方 API 的供應鏈條款。最後我們不只拿到證書,團隊也真的知道怎麼負責任地用 AI 了。對把 AI 當核心的公司來說,這張證書是跟客戶談合作的信任基礎。
— AI 模型服務商 資安長
我們以前也踩過顧問的雷——簽約前講得天花亂墜,證書一拿到就找不到人了。飛艾斯不一樣,他們把關係看得比案子長。法規有變動、有新要求,都會主動提醒,不用我們追著問。最踏實的一點,就是知道遇到問題時,有一個真的懂我們公司、也願意把我們當回事的團隊在。
— 上市櫃電商平台 資訊長
我們是傳產,本來最怕顧問滿口聽不懂的術語。飛艾斯難得的是會講人話,把資安要求翻成我們現場真的做得到的事。導入過程沒有把我們搞得人仰馬翻,該配合的都先講清楚。第一次做 ISO 就順利過關,團隊也沒被折騰到,這點我很感謝。
— 百人規模金屬加工業 總經理
By the Numbers ・ 飛艾斯的實績
從新創到上市櫃,我們都做過
飛艾斯成立至今,輔導對象橫跨上市櫃、新創與中小企業,跨足多個產業——這些數字,是我們最真實的履歷。
35+
服務企業客戶
10+
上市櫃企業客戶
12+
主導稽核員證照
6個月
平均取證週期
服務對象 從十人新創,到員工逾萬人的上市集團
橫跨產業 電子製造、半導體、金融科技、AI、物流、文化展演等
服務標準 ISO 27001/27701/27017/27018/42001、TISAX、SOC 2、EU CRA、資通安全法
* 平均取證週期依專案範圍與貴公司內部配合狀況而異,實際取證結果以第三方驗證機構之評鑑為準。
By the Numbers ・ 飛艾斯的實績
從新創到上市櫃,我們都做過
飛艾斯成立至今,輔導對象橫跨上市櫃、新創與中小企業,跨足多個產業——這些數字,是我們最真實的履歷。
80+
服務企業客戶
10+
上市櫃企業客戶
12+
主導稽核員證照
6個月
平均取證週期
服務對象 從十人新創,到員工逾萬人的上市集團
橫跨產業 電子製造、半導體、金融科技、AI、物流、文化展演等
服務標準 ISO 27001/27701/27017/27018/42001、TISAX、SOC 2、EU CRA、資通安全法
* 平均取證週期依專案範圍與貴公司內部配合狀況而異,實際取證結果以第三方驗證機構之評鑑為準。
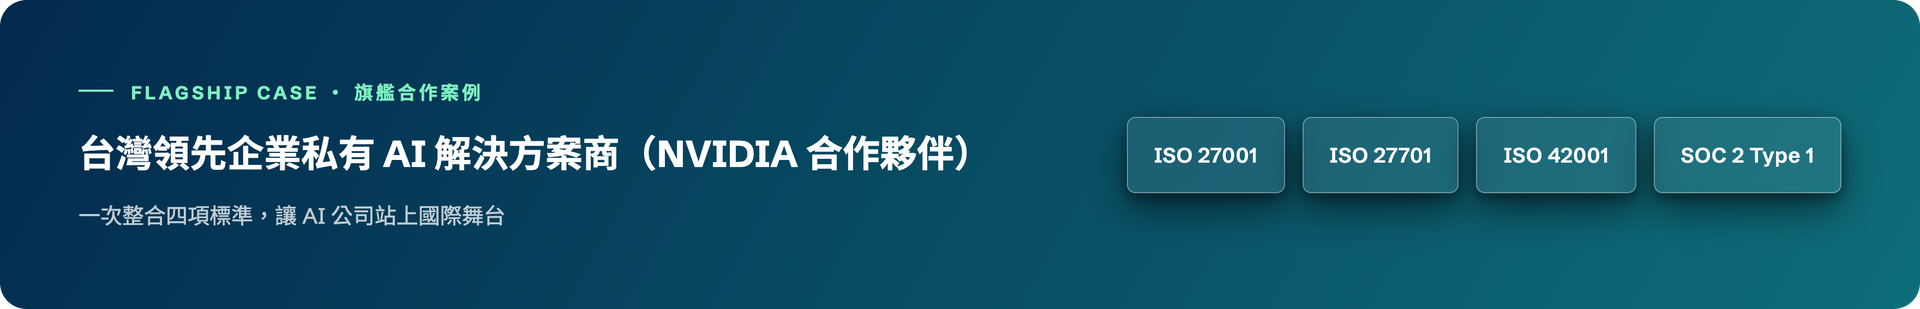
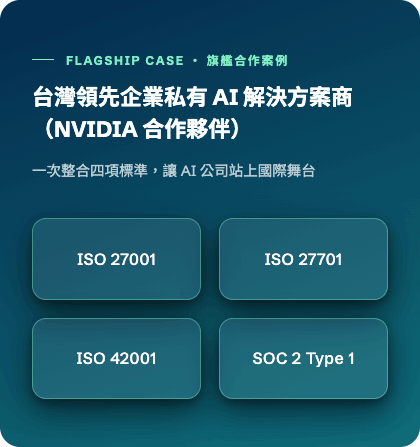
04
News & Insights
最新消息與專欄
掌握國際標準動態與合規實務觀點。
2026.06.02
法規動態
2026.05.26
標準解析
2026.05.20
產業趨勢
04
News & Insights
最新消息與專欄
掌握國際標準動態與合規實務觀點。
2026.06.02
法規動態
2026.05.26
標準解析
2026.05.20
產業趨勢

- Contact Us
與顧問談談您的合規目標
無論您正準備導入國際標準、進軍海外供應鏈,或想評估目前的資安成熟度,歡迎與我們聯繫,安排一次免費的初步諮詢。

service@feaceint.com

Office
新北市林口區文化二路 1 段 390 號 5 樓
Contact Us
We will get back to you as soon as possible.
Please try again later.
我們會在一個工作天內回覆